Cuidado con este correo: simulan una compra de RD$13,500 a nombre de su banco para robarle los datos

Si le llega un correo así, no toque el enlace: así se desmonta la trampa en tres señales.
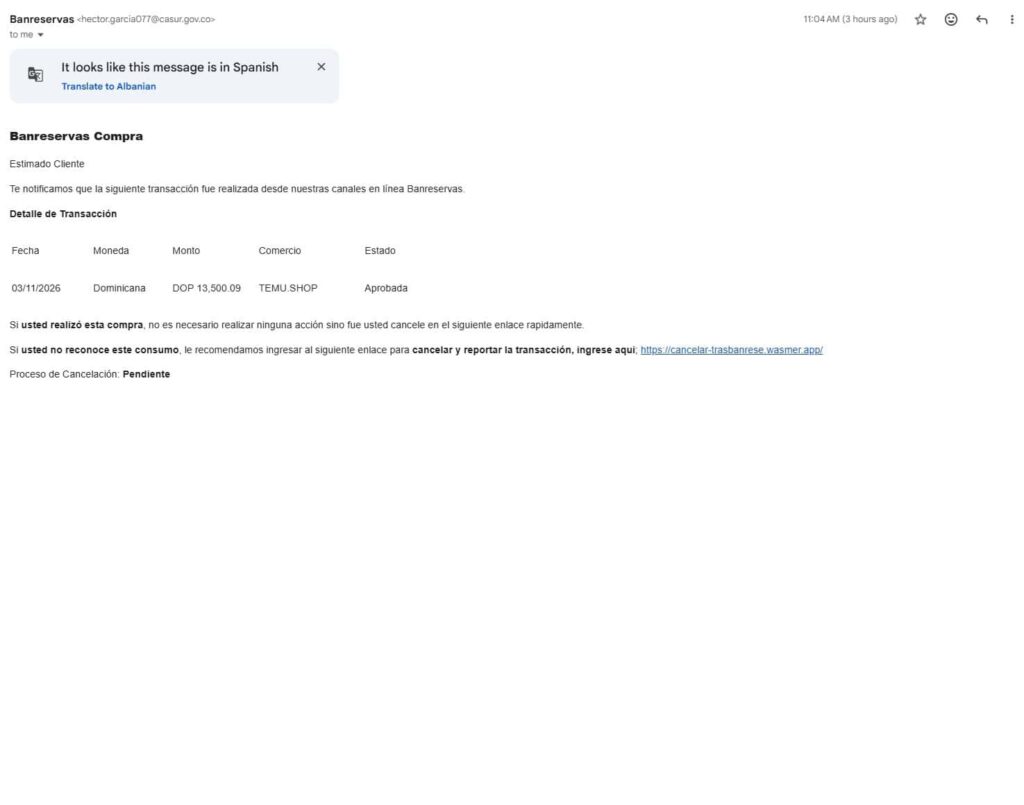
Santo Domingo.– Una supuesta compra de RD$13,500.09, un remitente que aparenta representar a una institución financiera y un enlace para cancelar la operación forman parte de un intento de fraude electrónico que muestra cómo los delincuentes buscan obtener información personal y bancaria por internet, según examinó Diario Libre el martes 3 de noviembre.
El mensaje presenta una transacción supuestamente aprobada en el comercio TEMU.SHOP, con fecha 3 de noviembre de 2026, e invita al destinatario a ingresar a una página para reportar el consumo si no reconoce la compra, junto al aviso «Proceso de Cancelación: Pendiente». Aunque utiliza el nombre de Banreservas, el correo no procede de un dominio oficial de la institución, cuya identidad está siendo utilizada sin que exista evidencia de su participación en el envío.
El primer indicio está en el remitente: el mensaje muestra el nombre de la entidad bancaria, pero la dirección electrónica visible termina en un dominio de una institución pública colombiana (@casur.gov.co), sin relación con los servicios financieros de la República Dominicana. Esa diferencia permite detectar que el mensaje no procede de un canal oficial. La dirección mostrada tampoco demuestra que su propietario haya participado en el fraude, porque los delincuentes pueden falsificar remitentes o usar cuentas comprometidas.
La segunda señal es el enlace: el correo dirige a una dirección ajena al dominio oficial del banco, identificada como cancelar-trasbanrese[.]wasmer[.]app, escrita aquí de forma protegida para que nadie la abra por error. Este mecanismo se conoce como phishing: suplantar identidades de empresas, bancos u organismos públicos para inducir a los usuarios a entregar contraseñas, números de tarjetas, códigos de verificación u otros datos confidenciales en páginas que imitan servicios conocidos.
La estrategia consiste en provocar una reacción inmediata ante la posibilidad de perder dinero: el destinatario puede sentirse presionado a entrar al enlace antes de comprobar si la transacción existe. La captura del mensaje no demuestra que la compra haya ocurrido.
Si recibe un mensaje parecido: no utilice el enlace incluido; si aparece una compra que no reconoce, abra directamente la aplicación oficial de su entidad financiera o consulte sus movimientos por los canales habituales; compruebe la dirección completa del remitente y el dominio de la página; no introduzca contraseñas, números de tarjetas ni códigos de seguridad en páginas abiertas desde comunicaciones sospechosas; y si ya facilitó información confidencial, comuníquese de inmediato con su institución financiera para pedir medidas de protección.
Diario Libre ha advertido, en un reportaje enlazado con esta nota, que la República Dominicana registra una alta tasa de fraude digital en América Latina, un contexto que hace todavía más necesario verificar cada aviso de consumo directamente con el banco.
Foto: captura del correo fraudulento que simula una compra bancaria, tal como lo recibió la víctima. Crédito: captura de pantalla publicada por Diario Libre.
Fuentes: Diario Libre, que examinó el correo directamente, y El Birán, consultados y verificados el 7 de noviembre de 2026.